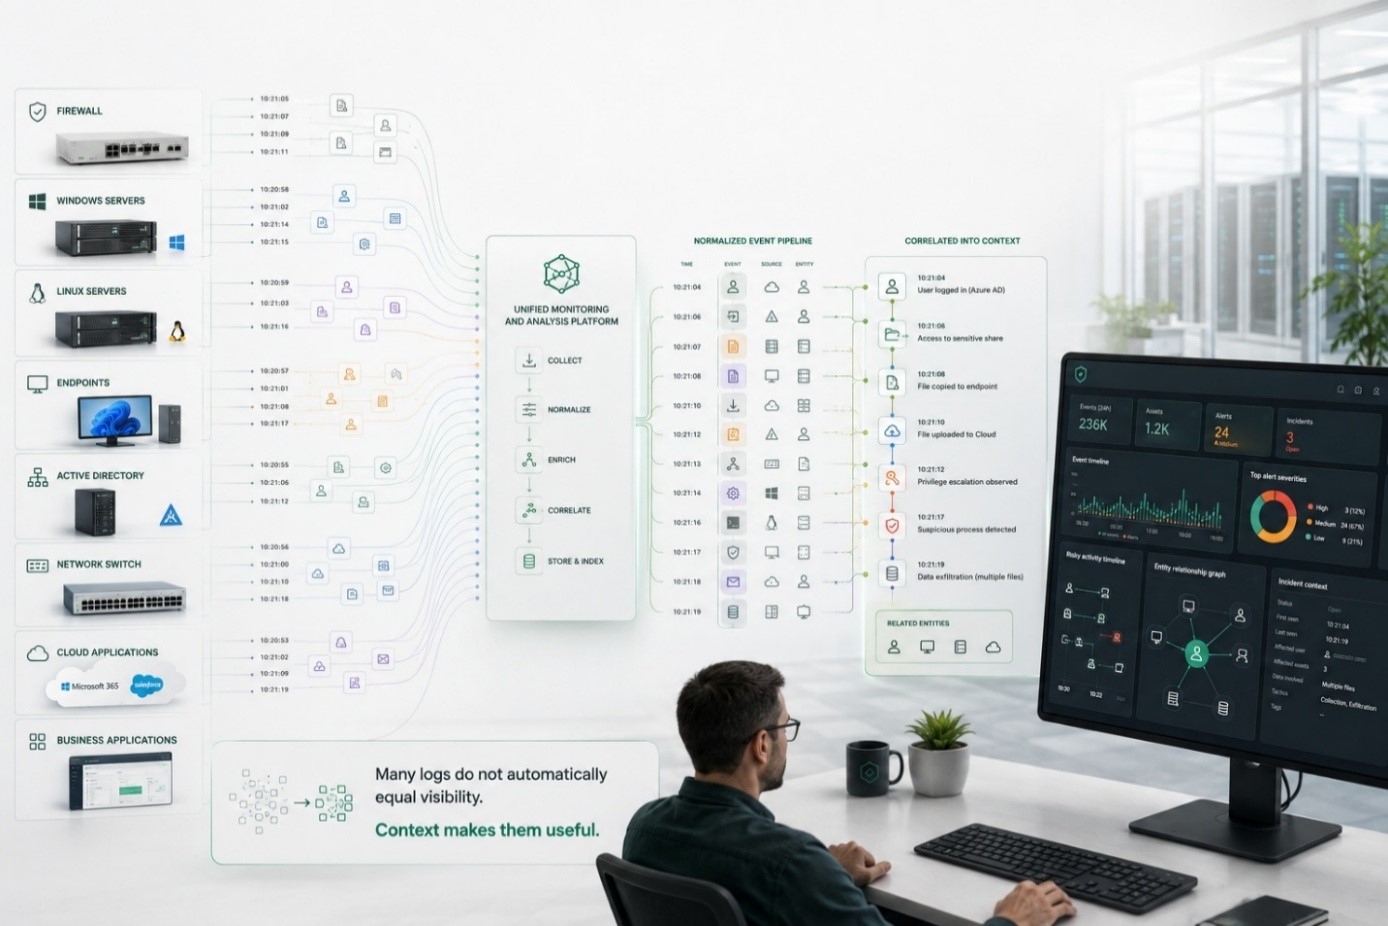
اطلاعات موردنیاز معمولاً در دسترس هستند، اما در سامانههای مختلف پراکنده شدهاند. تجمیع و تحلیل این اطلاعات به زمان و تمرکز قابلتوجهی نیاز دارد، منابعی که تیمهای امنیتی در مواجهه با حجم بالای هشدارهای روزانه، همواره بهاندازه کافی در اختیار ندارند.
ارزش یک سامانه پایش و مدیریت رویدادهای امنیتی (SIEM) دقیقاً در همین نقطه آشکار میشود. چنین سامانهای باید بتواند دادههای متعدد و پراکنده را به شواهدی مرتبط، قابل تحلیل و بررسی تبدیل کند.
پلتفرم Kaspersky Unified Monitoring and Analysis Platform با نام اختصاری KUMA، راهکار کسپرسکی برای ساماندهی این فرآیند است، فرآیندی که از دریافت لاگها و آمادهسازی دادهها آغاز میشود و تا همبستگی رویدادها، بررسی تهدیدات و پشتیبانی از فرآیند پاسخگویی ادامه پیدا می کند.
نشانههای عادی که نقشه حمله را آشکار می کنند
ورود موفق یک کاربر به سامانه، استفاده از یک ابزار مدیریت سیستم یا برقراری ارتباط با اینترنت، بهتنهایی نشانه وجود تهدید امنیتی نیستند، اما سلسله رویدادهای ورود همان کاربر به سامانه در ساعتی نامتعارف، دسترسی به چندین سامانه مختلف و در ادامه برقراری ارتباطی غیر معمول است که اهمیت بیشتری پیدا میکند. در چنین شرایطی، تحلیل مستقل و جداگانه هر رویداد ممکن است برای شناسایی رفتار مشکوک و تشخیص تهدید احتمالی کافی نباشد.
فایروال، سامانههای حفاظت از نقاط پایانی، Active Directory و برنامههای سازمانی، هرکدام بخشی از این زنجیره رویدادها را ثبت میکنند. مرکز عملیات امنیت باید بتواند اطلاعات ثبتشده در این سامانهها را به یکدیگر مرتبط کند. اتکای کامل به جستوجو و بررسی دستی رویدادها، فرآیند تحلیل را زمانبر میکند و احتمال پی نبردن به ارتباط میان آنها را افزایش میدهد. KUMA با پردازش متمرکز و همبستگی دادههای امنیتی، امکان شناسایی و بررسی این ارتباطات را فراهم میکند تا تحلیلگر بتواند تمرکز خود را بر تحلیل رفتارها و ارزیابی پیامدهای امنیتی آنها قرار دهد.
آماده سازی داده ها، پایه ای برای تشخیص مطمئن
کیفیت تحلیل، به کیفیت دادهای وابسته است که وارد سامانه میشود. منابع مختلف ممکن است آدرس مبدأ، نام کاربر، زمان رخداد یا نتیجه یک عملیات را با قالبهای متفاوت ثبت کنند. بدون تبدیل این اطلاعات به ساختاری مشترک، جستوجوی هماهنگ و اجرای قواعد تشخیصی دشوار خواهد بود.
در KUMA، مؤلفه Collector مسئولیت دریافت و پردازش اولیه رویدادها را بر عهده دارد. در این مرحله، با تجزیه پیامها و نرمالسازی دادهها، اطلاعات دریافتی از منابع مختلف برای پردازش و تحلیل در مراحل بعدی آماده میشوند. پشتیبانی از قالبها و پروتکلهای متنوعی مانند JSON، CEF، Syslog، XML، CSV، NetFlow و IPFIX نیز امکان جمعآوری و پردازش اطلاعات از طیف گستردهای از منابع را فراهم میکند.
همبستگی رویدادهای پراکنده برای کشف سناریوهای امنیتی
پس از آمادهسازی دادهها، مرحله بررسی ارتباط میان رویدادها آغاز میشود. در KUMA، مؤلفه Correlator وظیفه اجرای قواعد همبستگی بر روی رویدادهای نرمالشده را بر عهده دارد. این قواعد میتوانند مجموعهای از شرایط مشخص یا توالی رفتارهای مرتبط را بررسی کنند. برای مثال، ارتباط میان فعالیت یک حساب کاربری، اجرای یک پردازش و رویدادهای ثبتشده در شبکه.
مزیت این رویکرد برای مرکز عملیات امنیت، فراهم شدن امکان تعریف و پیادهسازی سناریوهای تشخیص تهدید متناسب با نیازهای سازمان است و سازمان میتواند این قواعد تشخیص را بر اساس داراییهای حساس، الگوهای دسترسی کاربران و تهدیدات مرتبط با زیرساخت خود تنظیم کند. از این رو، اثربخشی این فرآیند صرفاً به تعداد قواعد از پیش تعریفشده وابسته نیست، بلکه تناسب آنها با شرایط زیرساخت و بازبینی و بهروزرسانی مستمر قواعد نیز نقش مهمی در کیفیت نتایج خواهد داشت.
قابلیت تحلیل رفتار کاربران و موجودیتها (UEBA) نیز، بسته به نسخه محصول و امکانات مورد استفاده، میتواند در شناسایی و بررسی رفتارهای غیرعادی نقش مؤثری داشته باشد. این قابلیت بهویژه در شناسایی سوءاستفاده از حسابهای کاربری معتبر اهمیت دارد، زیرا احراز هویت موفق یک کاربر، بهتنهایی به معنای مجاز و مشروع بودن فعالیتهای بعدی او نیست.
هشدارها و بررسی منسجم یک رخداد
یک هشدار زمانی برای کارشناس مفید است که بتواند علت ایجاد آن را بررسی کند. اگر سامانه فقط وجود فعالیت مشکوک را اعلام کند، تحلیلگر همچنان باید شواهد را از منابع مختلف جمعآوری کند. دسترسی به رویدادهای مرتبط، مسیر ارزیابی هشدار و تشخیص اهمیت آن را روشنتر میکند.
در KUMA، رویدادهایی که موجب فعال شدن یک قاعده همبستگی شدهاند، برای بررسی و تحلیل در اختیار کارشناسان امنیت قرار میگیرند. تحلیلگر میتواند جزئیات این رویدادها را بررسی کرده و ارتباط میان شواهد و نشانههای امنیتی را ارزیابی کند. همچنین، هشدارهای مرتبط را میتوان در قالب یک رخداد امنیتی واحد پیگیری کرد تا فرآیند رسیدگی، مسئولیتها و مراحل بررسی و پاسخگویی، بهصورت مشخص و ساختاریافته مدیریت شوند.
دادههای گذشته، فرصتی برای کشف های امروز
همه تهدیدات امنیتی در زمان وقوع شناسایی نمیشوند. ممکن است اطلاعات مربوط به یک دامنه مخرب یا شیوه اجرای یک حمله، چند روز پس از وقوع آن در اختیار تیم امنیت قرار گیرد. در چنین شرایطی، رویدادهای ذخیرهشده اهمیت بیشتری پیدا میکنند، به شرط آنکه امکان جستوجو، بازبینی و تحلیل مجدد آنها وجود داشته باشد.
KUMA علاوه بر فراهم کردن امکان جستوجو و تحلیل دادههای تاریخی، از قابلیتی با عنوان Retroscan برخوردار است که امکان اجرای قواعد همبستگی مشخص بر روی رویدادهای ثبتشده در گذشته را فراهم میکند. به این ترتیب، سازمان میتواند بررسی کند که آیا نشانههای مرتبط با تهدید موردنظر، پیشتر در زیرساخت مشاهده و ثبت شدهاند یا خیر.
این قابلیت برای ارزیابی و اعتبارسنجی قواعد تشخیص جدید نیز کاربرد دارد. تیم امنیت میتواند منطق تشخیص را با استفاده از دادههای واقعی ثبتشده در گذشته بررسی کرده و پیش از بهکارگیری قواعد در محیط عملیاتی، شناخت دقیقتری از عملکرد و نتایج آنها به دست آورد.
همچنین، نگاشت قواعد تشخیص به چارچوب MITRE ATT&CK به ارزیابی میزان پوشش تشخیصی، شناسایی شکافهای موجود و تعیین حوزههایی که نیازمند توسعه و بهبود هستند، کمک میکند.
غنیسازی شواهد و نمایش اطلاعات کاربردی
همیشه برای تصمیمگیری امنیتی مشاهده یک آدرس IP یا هش فایل بهتنهایی کافی نیست. تحلیلگر ممکن است برای ارزیابی دقیقتر، به اطلاعاتی درباره سابقه آن نشانه و ارتباط احتمالی آن با تهدیدات شناختهشده نیاز داشته باشد. غنیسازی رویدادها با این اطلاعات، به تحلیل دقیقتر شواهد کمک میکند و نیاز به مراجعه جداگانه به منابع اطلاعاتی متعدد را کاهش میدهد.
یکی از روشهای غنیسازی دادهها در KUMA، یکپارچهسازی با Kaspersky CyberTrace است. از طریق این یکپارچهسازی، اطلاعات مرتبط با تهدیدات میتوانند در کنار دادههای رویدادها قرار گرفته و در فرآیند تحلیل مورد استفاده قرار گیرند.
پاسخگویی متناسب با فرآیند سازمان
پس از شناسایی تهدید، باید مشخص باشد که چه اقداماتی باید انجام شوند و مسئولیت اجرای هر اقدام بر عهده چه فرد یا تیمی است. KUMA از قواعد پاسخگویی به رخدادهای امنیتی پشتیبانی میکند و اجرای اسکریپتها یکی از روشهای قابل استفاده در این فرآیند است. همچنین، یکپارچهسازی با سایر اجزای زیرساخت امنیتی میتواند به اجرای اقدامات از پیش تعریفشده کمک کند.
سطح خودکارسازی اقدامات باید متناسب با حساسیت داراییها و فرآیندهای پاسخگویی به رخدادهای امنیتی تعیین شود. برخی سناریوها صرفاً به اطلاعرسانی و تولید هشدار نیاز دارند، درحالیکه برخی دیگر مستلزم اجرای اقدامات فنی هستند. در این میان، تعیین دقیق شرایط اجرای اقدامات، مشخص کردن حدود اختیارات و نظارت بر نتایج، اهمیت ویژهای دارد.
معماری مناسب، فراتر از نصب نرمافزار
در طراحی و پیادهسازی یک سامانه SIEM، عواملی مانند نرخ تولید رویداد در ثانیه، مدتزمان نگهداری دادهها، ظرفیت ارتباطات شبکه و حجم جستوجوها، همگی در تعیین منابع موردنیاز و انتخاب معماری مناسب برای استقرار تأثیرگذار هستند.
KUMA از مؤلفههای مستقلی مانند Core، Agent، Collector، Event Router، Correlator و Storage تشکیل شده است. تفکیک این مؤلفهها، امکان طراحی معماری متناسب با نیازها و الزامات هر سازمان را فراهم میکند. به این ترتیب، وظایفی مانند هدایت رویدادها، تحلیل و همبستگی دادهها، ذخیرهسازی اطلاعات و مدیریت سامانه را میتوان با توجه به حجم پردازش، بار عملیاتی و شرایط زیرساخت، در طراحی معماری استقرار لحاظ کرد.
ارزیابی عملی، مسیر انتخاب آگاهانه
انتخاب یک راهکار SIEM صرفاً بر اساس مقایسه فهرست قابلیتها و امکانات آن انجام نمیشود. مسئله اصلی، ارزیابی عملکرد راهکار در شرایط واقعی زیرساخت سازمان است.
- آیا دادههای دریافتی از منابع کلیدی به درستی پردازش میشوند؟
- آیا امکان پیادهسازی و اجرای سناریوهای تشخیص اولویتدار وجود دارد؟
- فرآیند بررسی هشدارها و جستوجو در دادهها تا چه اندازه برای کارشناسان امنیت کاربردی و قابل استفاده است؟
انجام یک ارزیابی فنی هدفمند میتواند پاسخ روشنی به این پرسشها ارائه دهد. استفاده از چند منبع داده واقعی، تعریف و اجرای سناریوهای منتخب و بررسی الزامات نگهداری دادهها، مبنای دقیقتر و قابلاعتمادتری برای تصمیمگیری فراهم میکند. در این مرحله، میزان پیکربندی موردنیاز و مسئولیتهای مربوط به نگهداری و بهروزرسانی قواعد تشخیص نیز مشخص میشود.
شرکت ایمن آزما افزار با ارائه مشاوره تخصصی، طراحی معماری، معرفی و دموی محصول، نصب آزمایشی و پیادهسازی KUMA، سازمانها را در این مسیر همراهی میکند. هدف این خدمات، تطبیق راهکار با ساختار شبکه و نیازهای عملیاتی مرکز عملیات امنیت است.
برای آشنایی بیشتر با قابلیتها و کاربردهای این راهکار، مقاله کامل «چگونه سامانه پایش و مدیریت رویدادهای امنیتی کسپرسکی، تصویر معناداری از لاگها برای مرکز عملیات امنیت میسازد؟» را در وبسایت ایمن آزما افزار مطالعه کنید.


نظر شما چیست؟